选择第三方软件测评机构,资质是基本的但软件测试流程才是决定报告质量的。
资质检查
双证:国内正式场合(政府项目、司法举证、招投标)普遍要求机构同时有 CMA(检验检测机构资质认定) 和 CNAS(实验室认可) 双资质。CMA赋予报告法律效力,CNAS则体现其技术能力和国际互认性。
检查方法:
真伪:须登录全国认证认可信息公共服务平台(认e云,cx.cnca.cn)查验机构资质状态是不是有效。
范围:下载资质证书的 《能力范围附件》 ,逐项核对是不是确定包含需要的测试项,必须精确到具体标准(如GB/T 25000.51)。
流程:
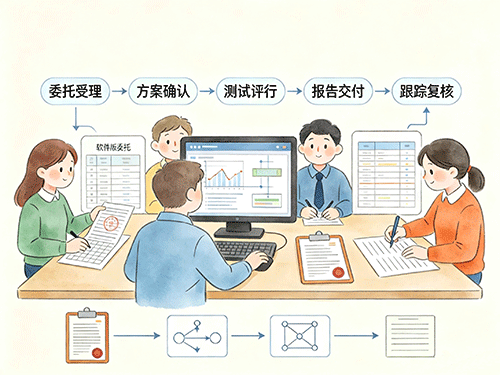
需求分析和方案评审
正规机构会先理解系统功能、软件思路和验收标准,再据此独立制定《测试方案》,而不是被动接收开发方的用例。方案应确定测试范围、方法、用例设计方法(如等价类划分、边界值分析),并组织建设方、开发方、测评方三方共同评审签字,保证包括所有业务和性能标准。
过程透明和缺陷管理
合同中应要求机构使用独立的缺陷管理工具(如Jira),并开通只读权限,能实时查看缺陷从提交到修复再到回归证实的完整状态流转。所有缺陷都应有唯一编号、状态和修复记录,并体现在报告中。
报告深度和可追溯性
合格的报告不止通过/不通过的结果。必须结构完整,包含测试环境描述、详细的用例执行统计、缺陷等级分布和处理结果。对于遗留缺陷,需逐条说明并给出风险建议。专业的机构还能提供完整的《测试原始记录》,包含测试人员签字、设备校准证书编号等,实现全程可追溯。
技术能力
团队专业性:了解测试人员的从业年限,是不是持有软件评测师等专业认证。对于性能、安全等专项测试,应确定机构是不是配备人工渗透测试团队,而不是仅依赖自动化扫描工具。
工具链成熟度:询问使用的测试工具,如性能测试是用商业工具(如LoadRunner)还是开源工具(如JMeter),往往能反映测试数据的专业深度。
行业经验一致:优先选择在所在领域(如政务、金融、医疗)有成功案例的机构。行业经验能提升测试用例的针对性。
索要报告样例:合作前可以要求机构提供一份脱敏的测试报告样例,这是判断其报告专业性和规范性的直观方式。
 400-607-0568